новая игра от Valve
http://www.playgroun...games/artifact/
Проверяем адрес…
У вас отключен JavaScript. Некоторые возможности системы не будут работать. Пожалуйста, включите JavaScript для получения доступа ко всем функциям.
гейм оф зе иеар, чекай топ онлайн в стиме, когда выйдет, вообще есть игры по которым карточную хуету не выпустили ?
А все потому что запрограммировать и задизайнить карточки вообще изи в отличии от 3D-шутера, например.
А бабок сейчас игры с такой типа F2P моделью приносят больше.
Хороший девайс для всех майнеров.
We are children of the Second Level
Не бегай от снайпера- умрешь уставшим (с)
Отер "Second Level"

Людей мало жизнь в очко долбит. Надо посмотреть еще как долбят в очко других.
We are children of the Second Level
Не бегай от снайпера- умрешь уставшим (с)
Отер "Second Level"
We are children of the Second Level
Не бегай от снайпера- умрешь уставшим (с)
Отер "Second Level"
В ходе фиксируемой в Сети фишинг-атаки злоумышленникамудалось получить контроль ещё за шестью дополнениями к Chrome - [/size]Chrometana(644 тысячи пользователей), [/size]Infinity New Tab (439 тысяч пользователей), [/size]Web Paint (52 тысячи пользователей), [/size]Social Fixer (180 тысяч пользователей), [/size]TouchVPN (1 млн пользователей) и [/size]Betternet VPN (1.3 млн пользователей). Таким образом, за время проведения фишинг-атаки злоумышленникам удалось получить контроль за дополнениями с суммарной аудиторией более 4.8 млн пользователей.[/size]
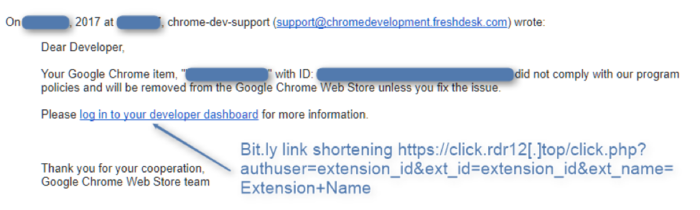
Метод захвата аналогичен ранее раскрытым атакам на дополнения Copyfish и Web Developer, и также вызван невнимательным отношением разработчиков при открытии писем, написанных от лица администрации каталога Chrome App Store. После того как разработчики по недосмотру вводили свои параметры авторизации в подставной форме входа в сервисы Google, пытаясь просмотреть детали о якобы выявленной в дополнении проблеме, злоумышленники получали доступ к учётной записи и выпускали новый выпуск дополнения, в который встраивали вредоносный код, отображающий навязчивые рекламные блоки и перехватывающий параметры доступа к сети доставки контента Cloudflare.
Суть работы добавляемого злоумышленниками кода сводится к ожиданию как минимум 10 минут после установки или обновления дополнения, после чего с внешнего сервера осуществляется загрузка JavaScript-файла с основным вредоносным кодом. Интересно, что для обхода блокировки по маске имя домена для загрузки кода выбирается путём вычисления MP5-хэша от текущего дня месяца и года ("wd" + md5(day + '-' + month + '-' + year) + ".win");
Загруженный код пытается перехватить параметры авторизации к Cloudflare и заменяет блоки популярных рекламных сетей на баннеры злоумышленников. Отдельно используется большой набор правил для замены рекламы на различных порносайтах и независящие от рекламной сети правила типовой замены для 33 наиболее популярных размеров баннеров (468x60, 728x90 и т.п.). Кроме замены рекламы осуществляется вывод всплывающих окон с фиктивной информацией о проблемах, перенаправляющих пользователя на сайты, участвующие в различных партнёрских программах.
Сообщение отредактировал Furkot: 16.08.17 · 15:26
We are children of the Second Level
Не бегай от снайпера- умрешь уставшим (с)
Отер "Second Level"
0 пользователей, 0 гостей, 0 скрытых пользователей

18 лет стабильной работы. WotLK+ дополняет классическую 3.3.5 трансмогрификацией, путешествиями во времени и другими нововведениями. Реальные деньги не дают преимуществ в игре.
Создайте аккаунт — Азерот ждёт.