- - - - -

Участившиеся попытки взломов Аккаунтов

21.07.17 · 13:20
12
  • Авторизуйтесь для ответа в теме
swsprogaming
#1

Вчера прокатилась волна банов аккаунтов, причины до конца не известны но предположу что связано это со взломами аккаунтов игроков.

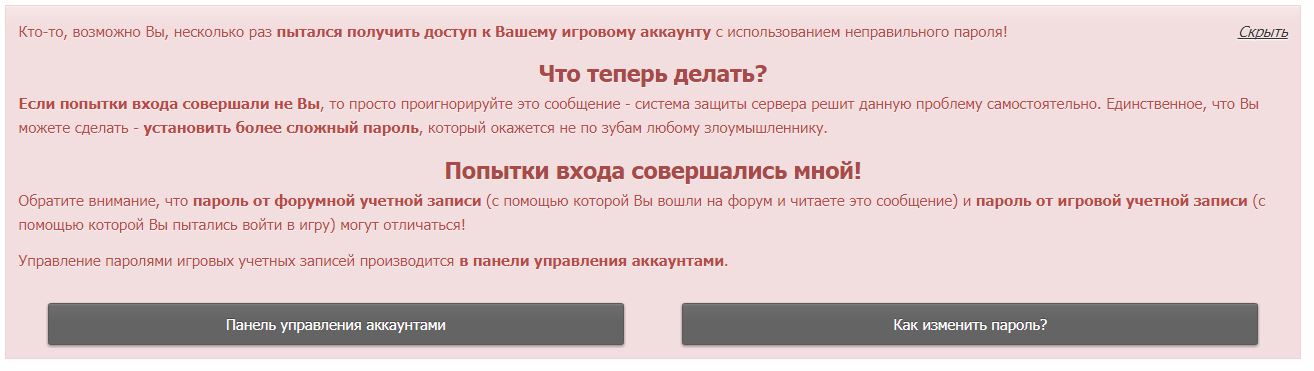
сегодня зашел на сайт и увидел такое сообщение:
Снимок1.JPG

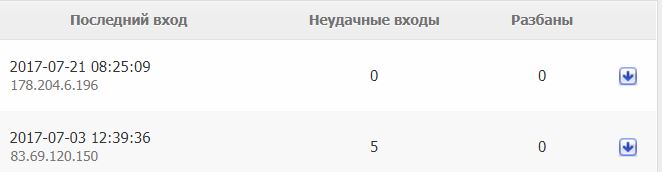
Глянув список аккаунтов оказалось что некий индивид ломится на мой аккаунт, который по какому то совпадению указывался мной при голосовании где бы вы думали? на MMORPGtop...
Снимок2.JPG

Вспомнились истории о сливах информации по логинам со стороны их сервиса. Не долго думая я спешно сменил свой 15ти значный пароль с разными регистрами и цифрами на другой такой же по сложности.

Шанс того что ктото такой взломает крайне мал, по этому призываю всех игроков СРОЧНО сменить пароли на более сложные с использованием БОЛЬШИХ и малых букв а так же ц1фр. Это в разы усложнит задачу для злоумышленников которые просто отбросят идею взлома т.к. на взлом подобного пароля потребуется масса времени, что не входит в их интересы.


Берегите свои аккаунты и персонажей! Используйте разные пароли от каждого аккаунта и учетной записи форума! Всем доброго дня!


P.S. Изложенная мной информация несет обучающий характер для непросвещенных. Надеюсь что кому то помог!


#2

В первую очередь не стоит ставить одинаковые пароли на всех учетках на различных сайтах, а тем более иметь один и тот же пароль от учетной записи и от почты. За 7 лет никто не "взламывал" ни мою почту, ни учетку на форуме, ни игровые аккаунты, делайте выводы.


ps. не так важен регистр букв, наличие цифр и спецсимволов в пароле - главное длинна.


Сообщение отредактировал b0mzh: 21.07.17 · 14:16

"Timeo Danaos et dona ferentes"
#3

аналогичная ситуация, причем первый раз такое за 1,5 года игры тут


f9da0096dfdc7e16fa56971e02113aa2.png

#4

Шанс того что ктото такой взломает крайне мал, по этому призываю всех игроков СРОЧНО сменить пароли на более сложные с использованием БОЛЬШИХ и малых букв а так же ц1фр. Это в разы усложнит задачу для злоумышленников которые просто отбросят идею взлома т.к. на взлом подобного пароля потребуется масса времени, что не входит в их интересы.

Подбор случайного обрывка фразы из войны и мира, символов эдак в 40, займёт больше времени, а запомнить такой пароль легче чем рандомный yO$A)$hoN3xE/3d


Сообщение отредактировал Puu3: 21.07.17 · 14:51

#5

Берегите себя и свои аккаунты и дай вам хаген сброс кд

malahov_medium.jpg


  32531cee0fabcd5f15bd69936b6dd8a3.png

bad58832cd48d6248afbc01b4a18f7f3.png

25ea7e1437269cade23fd724611e52df.png

#6

Не долго думая я спешно сменил свой 15ти значный пароль с разными регистрами и цифрами на другой такой же по сложности.

М, сменил-то почему? где-то еще указывал сей пароль?


ps. не так важен регистр букв, наличие цифр и спецсимволов в пароле - главное длинна.

ну как сказать. Имхо важнее отсутствие написанных "как есть" словарных слов. А длина уже имеет значение, когда известен хотя бы хэш пароля. А он неизвестен ведь в нашем случае (имхо для подобного взлома нужны серьезные уязвимости, а, значит, и хакеры. Но выгоды для них от взлома практически не будет)


#7
Призывает он блядь.У лохов по жизни всегда что-то происходит,вечно что-то прлебывают или что-то пиздять у них.
#8
На других серверах тоже лучше не регаться с теми же данными, что и тут.
#9

На других серверах тоже лучше не регаться с теми же данными, что и тут.


Я тут мамку твою взломал. Два раза.

We are children of the Second Level
Не бегай от снайпера- умрешь уставшим (с)

Отер "Second Level"
731571.gif e67fc08624b9.gif
 

#10

М, сменил-то почему? где-то еще указывал сей пароль?

Нет, просто на всякий случай:)


На других серверах тоже лучше не регаться с теми же данными, что и тут.

Поддерживаю предыдущего оратора.


#11

М, сменил-то почему? где-то еще указывал сей пароль?


ну как сказать. Имхо важнее отсутствие написанных "как есть" словарных слов. А длина уже имеет значение, когда известен хотя бы хэш пароля. А он неизвестен ведь в нашем случае (имхо для подобного взлома нужны серьезные уязвимости, а, значит, и хакеры. Но выгоды для них от взлома практически не будет)

Серьезные уязвимости? 0day что-ли?) Самая большая уязвимость это пользователи, а тут никакие стойкие алгоритмы не помогут. Просто нужно хоть немного обладать компьютерной граммотностью, на уровне как лучше, а как не надо делать и будет все ок. Вы же не носите в карманах, например, один ключ, который откроет все замки на вашей входной двери?


ps. да и как-то не обламывает лично меня копировать пароль каждый раз из текстовика.


Сообщение отредактировал b0mzh: 21.07.17 · 22:55

"Timeo Danaos et dona ferentes"
#12

Призывает он блядь.У лохов по жизни всегда что-то происходит,вечно что-то прлебывают или что-то пиздять у них.


ибать ты стерва неадекватная, иди убейся ап стенку чтоле, мб полехчает


swsprogaming, никогда не регался на этом убогом сайте, сервак я поддерживаю периодическим кешем, а не херовыми голосами, которые накер никому не сдались


d40b1fe2f4361d989015296062848b33.png


Сказ о том, как пвп-обезьяны просрали раздел "Предложений, пожеланий и вопросов"


Hagen: Всё короче, идите нахер. В пизду этот раздел.


#13

ибать ты стерва неадекватная, иди убейся ап стенку чтоле, мб полехчает
 
swsprogaming, никогда не регался на этом убогом сайте, сервак я поддерживаю периодическим кешем, а не херовыми голосами, которые накер никому не сдались[/size]

Нахуй пошел пёс ноунеймный.

Количество пользователей, читающих эту тему: 0

0 пользователей, 0 гостей, 0 скрытых пользователей